Informationssicherheit
ISMS und ISO 27001: ein Managementsystem, das im Alltag funktioniert
Ein Informationssicherheits-Managementsystem legt fest, wer in Ihrem Unternehmen über Schutzmaßnahmen entscheidet, wie Risiken bewertet werden und wie Sie belegen, dass es wirkt. Wir bauen es mit den Abläufen auf, die Sie ohnehin haben, mit oder ohne Zertifikat. Ohne Papierberge, ohne Systembetrieb, ohne Lizenzverkauf.
Was ein ISMS ist, und was nicht
Ein ISMS organisiert den dauerhaften Schutz Ihrer Informationen: Welche sind wichtig, was kann ihnen schaden, wer entscheidet über Schutzmaßnahmen, wie wird geprüft, ob sie wirken. Es umfasst Menschen, Abläufe, Gebäude und Technik, auch Papierakten und ausgelagerte Dienstleistungen. Die Norm ISO 27001 in der Fassung von 2022 beschreibt dafür die Anforderungen: Geltungsbereich festlegen, Risiken nachvollziehbar bewerten und behandeln, Zuständigkeiten und Ressourcen sichern, Wirksamkeit prüfen und verbessern. Dazu gehören interne Audits und eine Bewertung durch die Geschäftsleitung, auch ohne Zertifikat.
Ein ISMS ist keine Sicherheitssoftware und kein einmaliger Technikcheck. Es ist auch kein Ordner mit Richtlinien, die niemand liest. Die 93 Referenzmaßnahmen im Anhang der Norm sind kein Pflichtkatalog: Welche davon nötig sind, entscheidet Ihre Risikobewertung, und begründete Ausschlüsse sind erlaubt. Ein Zertifikat bestätigt, dass das Managementsystem im geprüften Geltungsbereich funktioniert. Es garantiert keine Angriffsfreiheit.
Zertifizierbar heißt: Das ISMS erfüllt die Anforderungen und wird gelebt. Ob Sie das Zertifikat dann auch holen, entscheidet, wer es von Ihnen verlangt, nicht die Norm.
Für wen ein ISMS Pflicht ist, und für wen es sich lohnt
Unternehmen unter NIS2.
Das BSI‑Gesetz verlangt kein Zertifikat, aber ein organisiertes Risikomanagement mit Verantwortung bei der Geschäftsleitung. Ein ISMS nach ISO 27001 ist der verbreitetste Weg, das zu erfüllen und zu belegen. Was dafür konkret nötig ist, klärt die NIS2‑Beratung und Umsetzung.
Zulieferer mit Kundenauflagen.
Großkunden verlangen Nachweise, per Fragebogen, Audit oder Zertifikat. In der Automobilindustrie ist das meist TISAX, ein eigenes Prüfverfahren mit ähnlicher Logik, aber kein ISO‑Zertifikat. Welchen Nachweis Ihr Kunde akzeptiert, klären wir schriftlich, bevor das Projekt startet.
Sozialwirtschaft, Kirchen und Bistümer.
Betreuungs- und Patientendaten, viele Standorte, wenige IT‑Köpfe. Hier geht es weniger um ein Zertifikat als um den Schutz sensibler Informationen und die Verfügbarkeit der Leistungen. Kirchliche Datenschutzregeln kommen dazu.
Industrie und Großhandel ohne äußeren Zwang.
Wer von Produktion, Warenwirtschaft und Dienstleistern abhängt, braucht Klarheit, was ausfallen darf und was nicht. Ein ISMS liefert sie, auch wenn niemand ein Zertifikat verlangt.
Eine Zertifizierungspflicht allein wegen der Unternehmensgröße gibt es nicht. Sie entsteht aus der Branche, etwa bei Energieanlagen, aus Verträgen und aus Ausschreibungen. Auch der Datenschutz verlangt wirksame Maßnahmen und ihre regelmäßige Prüfung, aber kein ISO‑Zertifikat.
Ohne Zertifikat oder mit akkreditierter Zertifizierung?
Die Sicherheitsarbeit ist in beiden Fällen dieselbe. Der Unterschied liegt darin, wer bestätigt, dass sie geleistet wird, und was das wiederkehrend kostet.
| Kriterium | Ohne Zertifikat | Mit Zertifizierung |
|---|---|---|
| Nachweis | Eigene Unterlagen, Ihr Kunde muss sie akzeptieren | Unabhängiges Zertifikat einer akkreditierten Stelle |
| Sicherheitsarbeit | Risiken, Maßnahmen, internes Audit, Managementbewertung | Dieselbe, zusätzlich externe Audits |
| Externer Aufwand | Keine Auditgebühren | Audit in zwei Stufen, danach jährliche Überwachung, Rezertifizierung nach drei Jahren |
| Geltungsbereich | Frei festgelegt | Muss begründet sein und abdecken, was Ihr Kunde verlangt |
| Wechsel | Zertifizierung später möglich, wenn die Anforderungen erfüllt sind | Zertifikat erlischt, wenn die Überwachung ausbleibt |
| Passt, wenn | Niemand ein Zertifikat verlangt und Sie das ISMS für sich brauchen | Kunden, Ausschreibungen oder Branchenvorgaben es verlangen |
Akkreditiert wird die Zertifizierungsstelle, zertifiziert wird Ihr ISMS. Die Entscheidung für oder gegen das Zertifikat ändert nichts daran, wie viel Sicherheitsarbeit nötig ist, nur daran, wer sie bestätigt.
ISMS‑Einführung
Was die ISMS‑Einführung von itkomm umfasst
Ein Projekt mit Ergebnis: ein Managementsystem, das Ihre Leute anwenden und das bei Bedarf durch ein Audit kommt. Den laufenden Betrieb übernimmt danach Ihre Organisation oder der externe ISB.
Geltungsbereich und Bestandsaufnahme.
Welche Standorte, Abläufe und Dienstleister gehören dazu, was ist an Regeln und Nachweisen schon da, was verlangen Kunden und Gesetze. Ein begründeter Geltungsbereich statt „alles oder nichts“.
Risikobewertung mit den Fachbereichen.
Produktion, Auftragsabwicklung, Personal, Dienstleister: Welche Informationen sind wichtig, was kann ihnen schaden, was ist tragbar. Die Geschäftsleitung entscheidet über verbleibende Risiken, wir bereiten die Entscheidung vor.
Maßnahmen und Anwendbarkeitserklärung.
Welche der 93 Referenzmaßnahmen nötig sind, warum, und was begründet entfällt. Jede Maßnahme mit Verantwortlichem, Frist und Abnahmekriterium.
Umsetzung steuern.
Wir formulieren Vorgaben an Ihr Systemhaus, vergleichen Angebote fachlich und nehmen Ergebnisse ab. Organisatorische Maßnahmen führen wir mit Ihren Führungskräften ein.
Internes Audit und Managementbewertung.
Wir prüfen, ob das ISMS gelebt wird, nicht ob die Dokumente freigegeben sind, und bereiten die Bewertung durch die Geschäftsleitung vor. Nachweise entstehen aus echter Arbeit: Schulungen, Freigaben, bearbeitete Vorfälle.
Zertifizierung vorbereiten, wenn gewünscht.
Angebote von Zertifizierungsstellen vergleichbar machen, Auditfähigkeit ehrlich beurteilen, Korrekturen begleiten. Wer danach laufend jemanden braucht, findet ihn im externen ISB.
Was nicht enthalten ist: die technische Umsetzung, der Betrieb von Systemen, der Verkauf von ISMS‑Software oder Lizenzen, Provisionen und das Zertifikat selbst. Das erteilt eine akkreditierte Zertifizierungsstelle, die wir nicht sind. Eine Erfolgsgarantie für das Audit gibt es nicht, eine ehrliche Einschätzung vorher schon.
So läuft die ISMS‑Einführung
01
Bestandsaufnahme und Geltungsbereich.
Geschäftsziele, Kundenforderungen, vorhandene Regeln, verfügbare Kapazität. Ergebnis sind Geltungsbereich, Projektplan und Zuständigkeiten.
02
Risiken, Maßnahmen, Umsetzung.
Risikobewertung, Anwendbarkeitserklärung, Maßnahmenplan. Systemhaus und Fachbereiche setzen um, wir steuern und nehmen ab. Danach internes Audit und Managementbewertung.
03
Betrieb oder Zertifizierung.
Ohne Zertifikat: Übergabe an Ihre Organisation oder den externen ISB. Mit Zertifikat: Audit Stufe 1 prüft Dokumentation und Bereitschaft, Stufe 2 prüft Anwendung und Wirksamkeit, dann Korrekturen und Zertifikat. Danach jährliche Überwachungsaudits, Rezertifizierung nach drei Jahren.
Was kostet die ISMS‑Einführung?
Die Begleitung durch itkomm ist ein Projektpreis, den wir nach der Bestandsaufnahme festlegen. Er hängt von Geltungsbereich, Standorten, Dienstleistern und davon ab, wie viel schon vorhanden ist. Davon getrennt kommen die Gebühren der Zertifizierungsstelle, falls Sie zertifizieren, die technische Umsetzung durch Ihr Systemhaus und Ihre interne Arbeitszeit, die kein Berater ersetzen kann. ISMS‑Software schreibt die Norm nicht vor, oft reicht, was Sie haben.
Wer das ISMS bei itkomm aufbaut
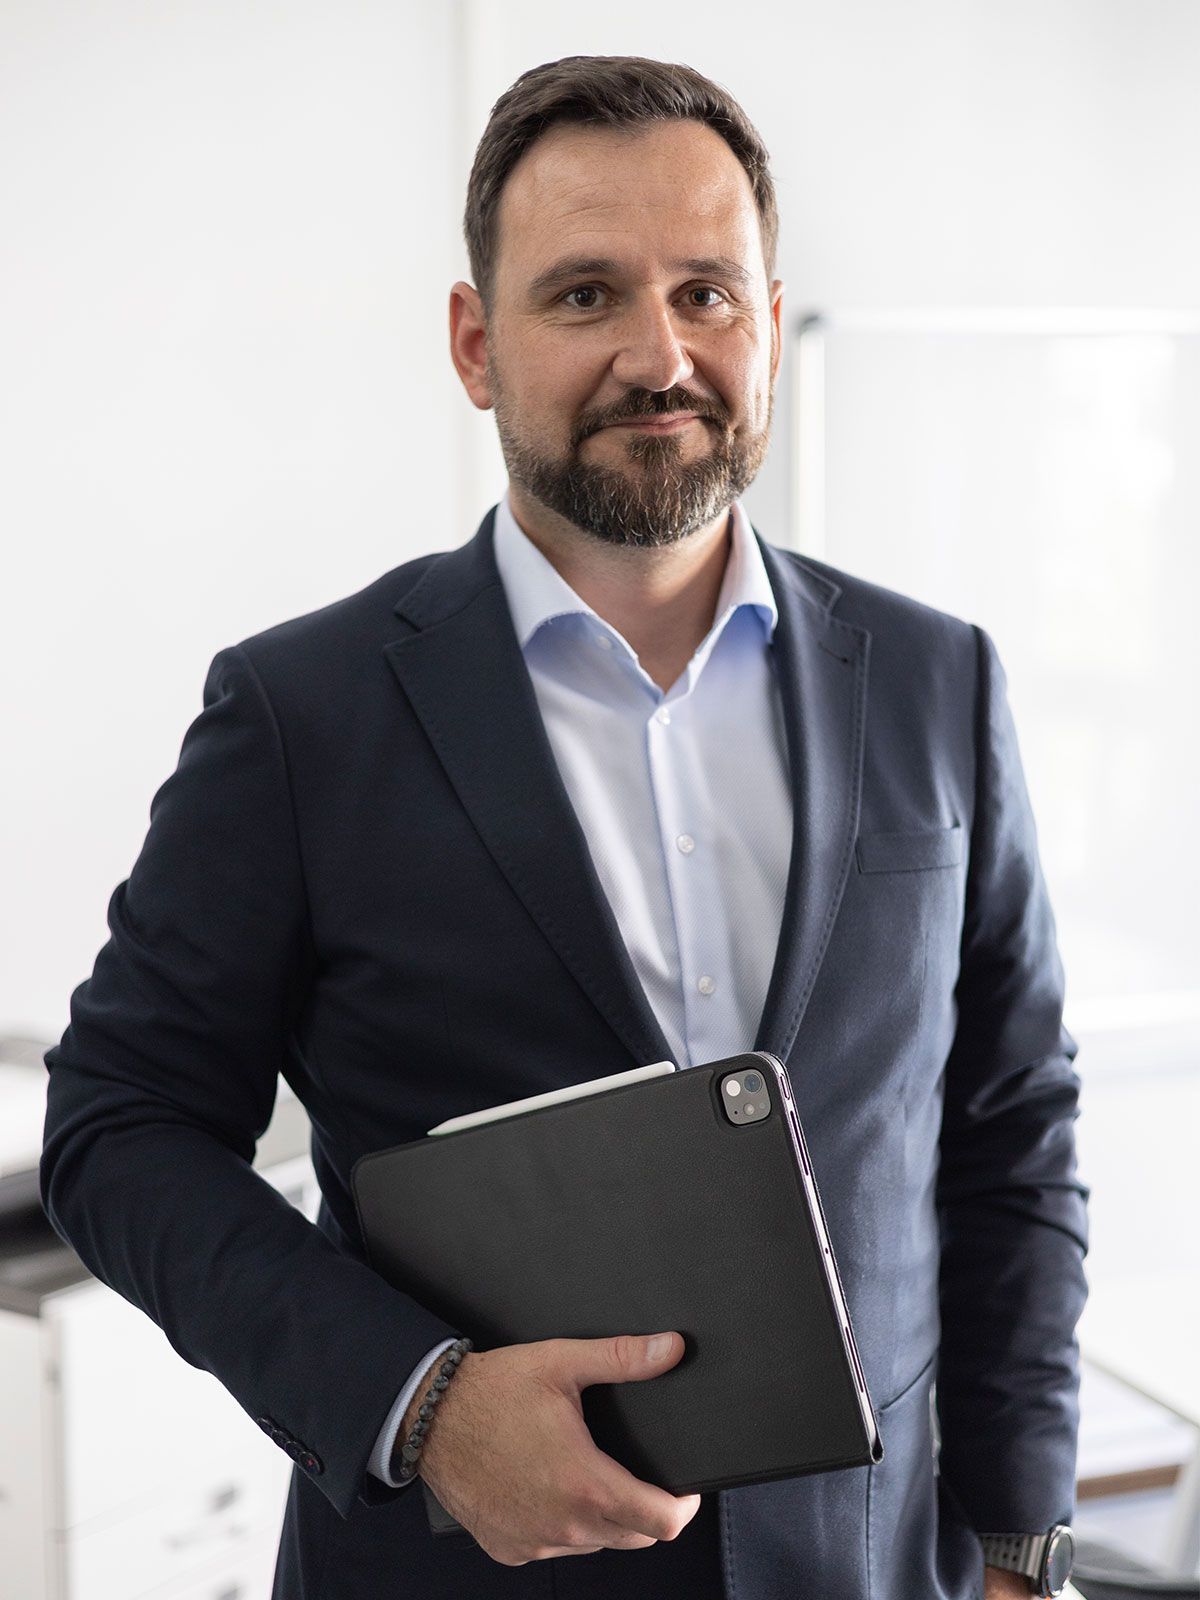
Oliver Bajunovic ist persönlich nach ISO 27001 zertifiziert und war Führungskraft in der Industrie und im Großhandel, bevor er itkomm gegründet hat. Heute arbeitet er für Industriebetriebe, Mittelständler und Träger der Sozialwirtschaft im Umkreis von rund 100 Kilometern um Fulda und darüber hinaus.
Mehr über itkommHäufige Fragen zu ISMS und ISO 27001
Brauchen wir das Zertifikat?
Nur, wenn Vertrag, Ausschreibung oder Branchenvorgabe es verlangen. Sonst wägen Sie den Nutzen des unabhängigen Nachweises gegen den wiederkehrenden Aufwand ab. Eine Pflicht allein wegen der Unternehmensgröße gibt es nicht.
Können wir ohne Zertifikat anfangen?
Ja. Die Sicherheitsarbeit ist dieselbe. Zertifizieren lassen können Sie das ISMS später, wenn die Anforderungen erfüllt sind und jemand das Zertifikat verlangt.
Müssen wir alles neu dokumentieren?
Nein. Vorhandene Abläufe und Nachweise werden genutzt, wenn sie taugen. Ein ISMS, das nur aus neuen Vorlagen besteht, ist das Papier-ISMS, das im Audit auffällt.
Reicht unser Systemhaus?
Für die Technik ja. Risikoentscheidungen, Zuständigkeiten und die Bewertung durch die Geschäftsleitung kann es nicht übernehmen, und seine eigene Arbeit sollte es nicht bewerten.
Müssen alle Standorte in den Geltungsbereich?
Nein, aber der Geltungsbereich muss begründet sein und das abdecken, was Ihre Kunden verlangen. Ein eng gefasstes Zertifikat sagt über die ausgeschlossenen Bereiche nichts aus.
Verhindert das Zertifikat Angriffe?
Nein. Es bestätigt ein geprüftes Managementsystem. Ob Angriffe erkannt und bewältigt werden, hängt davon ab, ob das System gelebt wird.
Was passiert bei Abweichungen im Audit?
Ursachen bearbeiten, Korrekturen nachweisen. Erhebliche Abweichungen verhindern das Zertifikat, bis sie behoben sind. Kleinere werden mit Frist nachgearbeitet.
Gilt unser altes Zertifikat nach ISO 27001:2013 weiter?
Nein. Die Übergangsfrist auf die Fassung 2022 ist am 31. Oktober 2025 abgelaufen. Nicht umgestellte Zertifikate sind kein gültiger akkreditierter Nachweis mehr.
Ersetzt ISO 27001 TISAX?
Nicht automatisch. TISAX ist das Prüfverfahren der Automobilindustrie mit eigenen Prüfzielen. Vorhandene ISO‑Arbeit hilft, maßgeblich ist, was Ihr Kunde verlangt.
Ist nach dem Audit Schluss?
Nein. Risiken, Vorfälle, Prüfungen und Verbesserungen laufen weiter. Beim Zertifikat kommen jährliche Überwachungsaudits dazu. Wer intern niemanden dafür hat, gibt die Rolle an einen externen ISB.
Sprechen wir über Ihre Situation
Rufen Sie an oder schreiben Sie kurz, worum es geht. Sie erhalten innerhalb eines Werktags eine Antwort.